
- シェア
-


パッチ配信の「その先」へ ―― 現代の情シスが直面する3+1のセキュリティ課題と、HCL BigFixがもたらす解決
HCL BigFixと聞くと、「高いパッチ適用率を実現するエンドポイント管理製品」という印象をお持ちの方も多いのではないでしょうか。
そのご理解の通りです。ガートナーのマジッククアドラントでも、2026年の「Endpoint Management」分野でリーダーポジションを継続しています。
しかし、企業の情報システム部門を取り巻く環境は大きく変化しています。Windows 10のサポート終了への対応、WSUSを含む既存の更新管理基盤の見直し、増大を続けるOS・アプリケーション更新プログラムの容量、そして日々報告される脆弱性への迅速な対応が求められています。
いま情報システム部に求められているのは、単に「パッチを確実に配信する」ことだけではありません。脆弱性を把握して優先順位を付け、迅速に是正すること。端末のセキュリティ設定を継続的に維持すること。そして、取引先や監査から求められるセキュリティ要件に、客観的な証跡をもって対応することです。
本記事では、現代の企業が向き合う以下の3つの統制課題と、それらを支える+1の配信基盤について、HCL BigFixがどのように支援できるのかを解説します。
- 課題1:脆弱性を把握し、優先順位を付け、迅速に是正する
- 課題2:セキュリティ設定の逸脱を防ぎ、継続的に遵守させる
- 課題3:SCS評価制度など、外部からのセキュリティ要求に証跡で応える
- +1:拠点・在宅・海外を問わず、確実に更新を届ける配信基盤
課題1:【脆弱性管理】本当に優先すべき脆弱性が分からず、是正まで進まない
現状と課題:検知から修復までに生じる「空白期間」
公開される脆弱性情報(CVE)は増加を続けています。一方で、「自社のどの端末に、どの脆弱性が存在するのか」を正確かつ継続的に把握できている企業は多くありません。
一般的な環境では、脆弱性スキャナーが検出した情報と、資産管理台帳や端末情報を突き合わせ、対象端末を特定する必要があります。この作業を手動で行う場合、多大な工数がかかるだけでなく、検知から修復までに時間がかかります。
現場で特に課題になりやすいのは、次の3点です。
検知から修復までのタイムラグ
脆弱性を検出してから、対象端末の特定、パッチの検証、配信、適用確認を終えるまでに時間を要します。その間、端末は攻撃の対象となり得ます。
脆弱性情報の過多による優先順位付けの難しさ
毎月多数公開される脆弱性の中から、自社に影響し、かつ悪用される可能性が高いものを見極めなければなりません。
サードパーティ製アプリケーションの更新漏れ
OSの更新管理はできていても、ブラウザ、PDF閲覧ソフト、Web会議ツールなどの更新が利用者任せになり、攻撃経路となるケースがあります。
BigFixは、脆弱性を「検知する」だけで終わらせず、端末単位で影響範囲を把握し、優先順位付けから是正、進捗確認までをつなげることで、脆弱性対応の運用を支援します。
BigFixによる解決策
IVR(Insights for Vulnerability Remediation)による脆弱性情報と是正アクションの連携
BigFixは、Tenable、Qualys、Rapid7などの脆弱性管理製品と連携し、検出された脆弱性情報とBigFixが収集するエンドポイント情報を関連付けることができます。
これにより、脆弱性スキャナーの検出結果を確認した後、対象端末を手作業で探し出し、別の製品でパッチを配信するといった分断された運用を減らせます。脆弱性の内容や端末の状態に応じて、BigFixのFixletを活用した是正アクションへつなげることが可能です。
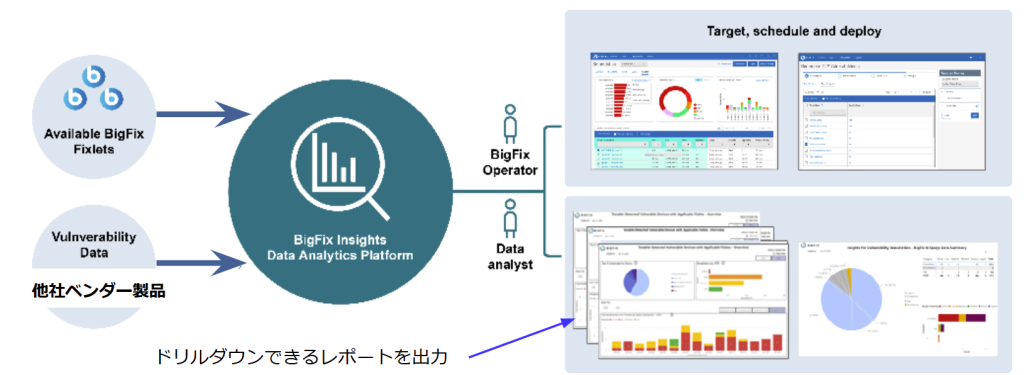
CyberFOCUS Analytics(CFA)による優先順位付けの支援
すべての脆弱性に同じ優先度で対応することは現実的ではありません。BigFixのCyberFOCUS Analyticsでは、CISAのKEV(Known Exploited Vulnerabilities Catalog:実際に悪用されていることが確認された脆弱性カタログ)などの外部脅威情報と、自社のエンドポイント情報を組み合わせて確認できます。
これにより、「自社環境に存在し、かつ悪用が確認されている脆弱性」など、優先的に対応すべきリスクを特定しやすくなります。

CVE Searchによる影響端末の迅速な確認
緊急性の高い脆弱性が報道された際、「自社に影響があるのか」「どの端末が未対応なのか」を迅速に確認することが重要です。
CVE Search機能を活用することで、CVE番号によるピンポイントの検索が可能になり、該当する端末や対応状況を確認できます。
影響範囲の把握、是正対象の選定、修復状況の追跡を一元的に行えるため、インシデント対応時の初動を支援します。

サードパーティ製アプリケーションのパッチ管理
BigFixでは、OSだけでなく、主要なサードパーティ製アプリケーションの更新管理にも対応できます。ブラウザ、PDF閲覧ソフト、会議ツールなどを、OSの更新と同様の運用プロセスで管理することで、更新漏れのリスクを抑えられます。
課題2:【コンプライアンス】セキュリティルールがいつの間にか逸脱してしまう
現状と課題:ルールを定めるだけでは、端末の安全は維持できない
「パスワードは一定以上の長さにする」「離席時には画面をロックする」「USBメモリなどの外部デバイス利用を制限する」といったセキュリティポリシーを定めている企業は多いでしょう。
しかし、ポリシーを定めることと、全端末で継続的に守られることは別の問題です。利用者による設定変更、運用上の例外対応、ソフトウェアの導入や更新、マルウェアなどによる改変により、端末設定が本来の基準から逸脱する可能性があります。
また、CIS Benchmarks、NIST、DISA STIGなどのセキュリティ基準に準拠しようとすると、確認すべき設定項目は多数に及びます。監査のたびに各端末の設定状況を確認し、証跡を収集・整理する運用には大きな負荷がかかります。
BigFix Complianceは、端末の設定状態を継続的に評価し、定義したポリシーからの逸脱を可視化・是正することで、セキュリティ構成管理を支援します。
BigFixによる解決策
Desired State Configurationによる継続的な設定評価と是正
BigFixエージェントは、端末上で設定状態を評価し、あらかじめ定義したセキュリティポリシーとの差異を検出できます。
逸脱が見つかった場合には、管理者が定義したルールや是正アクションに基づき、設定の修復を実行できます。これにより、定期的な監査だけでは見落としやすい設定変更にも対応しやすくなります。
| 管理対象 | 想定されるリスク | BigFixによる確認・是正の例 |
| パスワードポリシー | 単純なパスワードによる不正アクセス | 最小文字数や複雑性などの設定状態を確認し、基準からの逸脱を是正 |
| 画面ロック | 離席中端末からの不正利用・情報閲覧 | 非アクティブ時のロック設定を確認し、規定値へ変更 |
| 外部デバイス制限 | USBメモリ経由の情報漏えい、マルウェア感染 | 外部デバイス利用に関する設定を確認し、ポリシーに沿って制御 |
| セキュリティソフト | 保護機能の停止による検知回避 | サービスやプロセスの状態を確認し、必要に応じて対応 |
| 管理者権限 | 不要な特権付与による権限乱用 | ローカル管理者グループの状態を確認し、許可されていないアカウントを検出 |
※実際に実施できる是正内容は、対象OS、設定内容、事前に定義するポリシーやアクション設計によって異なります。
セキュリティ構成管理コンテンツの活用
BigFix Complianceでは、CIS Benchmarks、NIST、DISA STIGなどのセキュリティ基準に対応するためのコンテンツを活用できます。
自社でゼロから確認スクリプトを作成するのではなく、必要な基準や対象OSに応じたコンテンツを利用することで、端末の準拠状況を把握し、是正対象を抽出しやすくなります。
監査に活用できるレポートと証跡の収集
監査対応では、「ルールを定めている」だけでは不十分です。「どの端末が、いつ、どの基準に準拠していたか」を示すことが求められます。BigFixは、エンドポイント統制に関する情報収集とレポーティングを通じて、監査対応の負荷軽減を支援します。
課題3:【サプライチェーン・ガバナンス】取引先や監査からのセキュリティ要求にどう応えるか
現状と課題:求められるのは「対策の実施」だけでなく「説明できること」
サプライチェーン全体のセキュリティ強化が求められる中、取引先から自社のセキュリティ対策について説明を求められる機会が増えています。
経済産業省が検討・推進するサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)においても、企業には自社の対策状況を把握し、必要に応じて取引先や関係者に説明できる体制が求められることになります。
特に、以下のようなエンドポイント管理に関する項目は、多くの企業にとって対応負荷が大きい領域です。
– ハードウェア・ソフトウェア資産を把握できているか
– OSやアプリケーションの更新が適切に行われているか
– セキュリティ設定が継続的に維持されているか
– 対策状況を示す証跡を提示できるか
BigFixによる解決策
BigFixは、SCS評価制度を含むサプライチェーン上のセキュリティ要求に対し、特にエンドポイント統制に関わる技術的・運用的な対応を支援します。
たとえば、BigFix WorkspaceやBigFix Complianceの機能を活用することで、以下のような情報を可視化・管理できます。
– ハードウェア・ソフトウェアのインベントリ情報
– OSおよびアプリケーションのパッチ適用状況
– セキュリティ設定の準拠状況
– 是正アクションの実施状況
– 監査・報告に活用できる端末管理の証跡
ただし、SCS評価制度などへの対応は、エンドポイント管理製品の導入だけで完結するものではありません。組織体制、規程、教育、インシデント対応、委託先管理などを含む総合的な取り組みが必要です。
BigFixは、その中でも端末の可視化、脆弱性・パッチ管理、設定準拠、証跡取得といった領域を支える基盤として活用できます。
+1の課題:【配信基盤】肥大化するパッチ容量とネットワーク負荷にどう対応するか
現状と課題:パッチを適用したくても、配信できない
脆弱性管理やコンプライアンス管理を実効性のあるものにするには、必要な更新プログラムや設定変更を、対象端末へ確実に届ける仕組みが不可欠です。
しかし、OSやアプリケーションの更新プログラムは大容量化しています。地方拠点、海外拠点、VPN経由のテレワーク端末などに対し、中央から一斉に更新を配信すると、WAN回線やVPN回線を圧迫し、業務通信に影響する可能性があります。
その結果、「回線負荷を避けるために配信対象を絞る」「適用タイミングを先延ばしにする」といった判断が行われ、パッチ未適用端末が残る悪循環につながります。
BigFixは、端末の状態を継続的に評価するエージェントと、Relayを活用した配信アーキテクチャにより、分散環境での更新管理を支援します。
BigFixによる解決策
エージェントによる端末状態の継続的な評価
BigFixエージェントは、端末上で適用要否を評価し、設定されたポリシーや配信スケジュールに基づいて必要なアクションを実行します。
それが「サーバーからのプッシュ」ではなく「端末からのプル」で行われるので、つまり社内ネットワークに常時接続されない端末や、拠点・在宅環境にある端末についても、管理サーバーまたはリレーサーバーと通信可能になったタイミングで、必要なコンテンツやアクションを取得・実行できます。
これにより、端末がどこにあるかに左右されにくい更新管理の仕組みを構築できます。
リレーサーバーとキャッシュを活用した階層型アーキテクチャ
BigFixでは、拠点内にリレーサーバーを配置することで、パッチやコンテンツを拠点単位でキャッシュし、端末への配信を効率化できます。
すべての端末が中央サーバーから個別に大容量データを取得するのではなく、リレーサーバーを経由して配信することで、拠点間WANやVPN回線への負荷を抑えながら更新を展開できます。
特に、以下のような環境で有効です。
– 回線帯域が限られる地方拠点・海外拠点
– 多数の端末を抱える大規模拠点
– VPN接続を利用するテレワーク環境
– 中央サーバーへのアクセス集中を避けたい環境
帯域制御を考慮した配信設計
パッチ配信では「配信すること」だけでなく、「業務通信へ過度な影響を与えないこと」も重要です。
BigFixでは、リレーサーバーの配置、配信対象のグループ分け、実行時間帯、帯域利用の設計などを組み合わせることで、組織のネットワーク条件に応じた更新運用を検討できます。
まとめ:パッチ管理を、継続的なエンドポイント統制へ
現代のエンドポイント管理に求められる役割は、単にOSやアプリケーションのパッチを配布することではありません。
脆弱性の影響範囲を把握し、優先順位を付けて是正すること。セキュリティ設定の逸脱を継続的に把握し、必要に応じて修復すること。そして、取引先や監査からの要求に対して、客観的な証跡を示せる状態をつくることが重要です。
HCL BigFixは、エンドポイントごとの状態を継続的に把握し、パッチ配信、脆弱性是正、セキュリティ構成管理、インベントリ管理を連携させることで、こうしたエンドポイント統制の運用を支援します。
特に、分散拠点、テレワーク、海外拠点などを含む多数の端末を管理しながら、更新の確実性と運用効率の両立を目指す企業にとって、BigFixは有力な選択肢の一つです。
まずは、自社における以下の状況を可視化することから始めてみてはいかがでしょうか。
– 未適用パッチや高リスク脆弱性を抱える端末はどこにあるか
– セキュリティ設定が基準から逸脱している端末はないか
– ソフトウェア資産を正確に把握できているか
– 監査や取引先からの確認に、必要な証跡をすぐ提示できるか
– 拠点・在宅端末を含め、パッチの適用や更新を安定して配信できているか
お問い合わせ
エヌアイシー・パートナーズ株式会社
技術企画本部
E-mail:voice_partners@niandc.co.jp